第4回 便利さの裏側にある決済セキュリティ
不正利用・チャージバック・情報管理から考える、安全なキャッシュレス運用
1|キャッシュレスが広がるほど、不正リスクも身近になる
キャッシュレス決済は、現金を持たずに支払える便利な仕組みです。店舗では会計が早くなり、ECではいつでも購入でき、観光地では訪日外国人の消費機会を広げることができます。
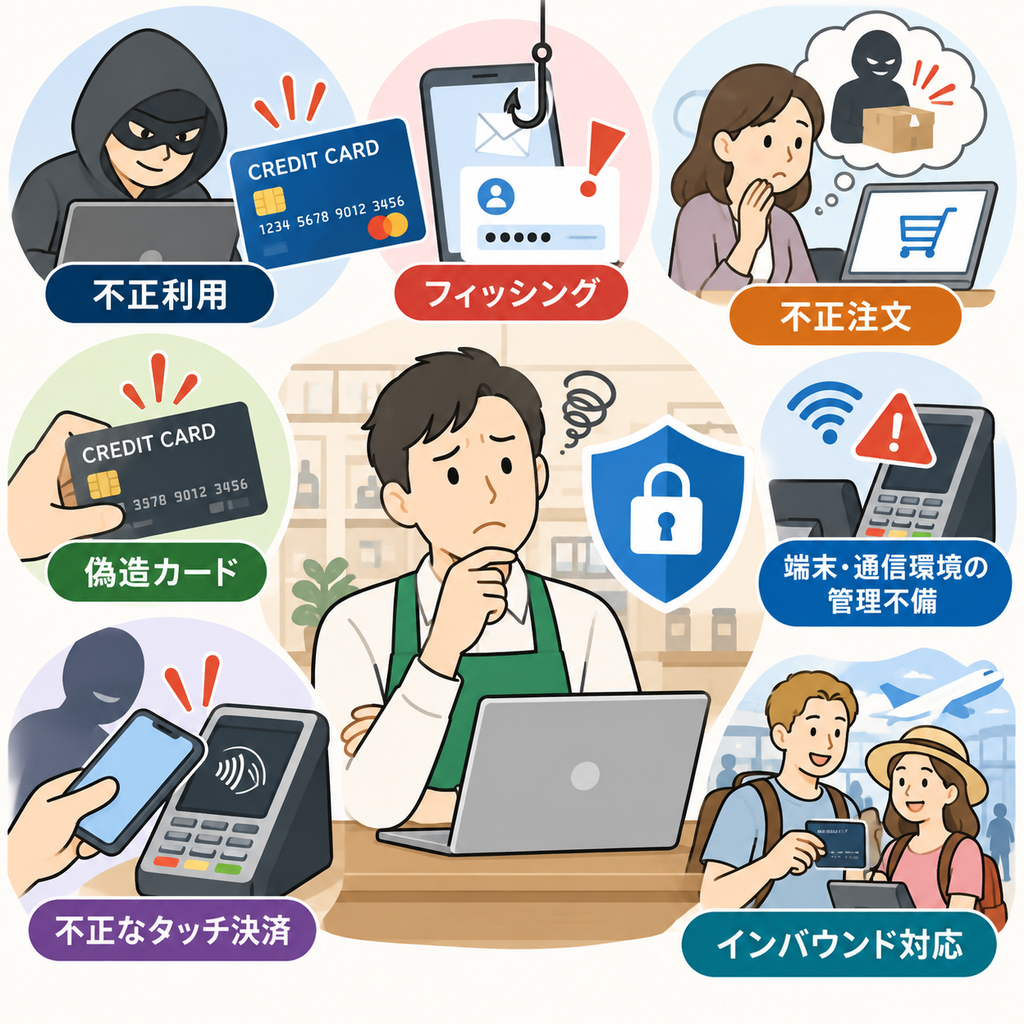
しかし、便利になるほど、決済の裏側では安全性の確保が重要になります。クレジットカードの不正利用、なりすまし、フィッシング、アカウント乗っ取り、ECサイトでの不正注文など、キャッシュレス決済には現金とは異なるリスクがあります。
特にECでは、カード番号などの情報が盗まれて使われるケースや、本人になりすまして購入されるケースがあります。店舗でも、偽造カード、不正なタッチ決済、端末や通信環境の管理不備など、注意すべき点は少なくありません。
キャッシュレス決済を導入する事業者は、「支払いを受けられるようにする」だけでなく、「安全に支払いを受けられる状態を維持する」ことまで考える必要があります。決済は売上を受け取る仕組みであると同時に、顧客情報や信用を守る仕組みでもあるからです。
2|セキュリティ対策は、顧客体験とのバランスが重要
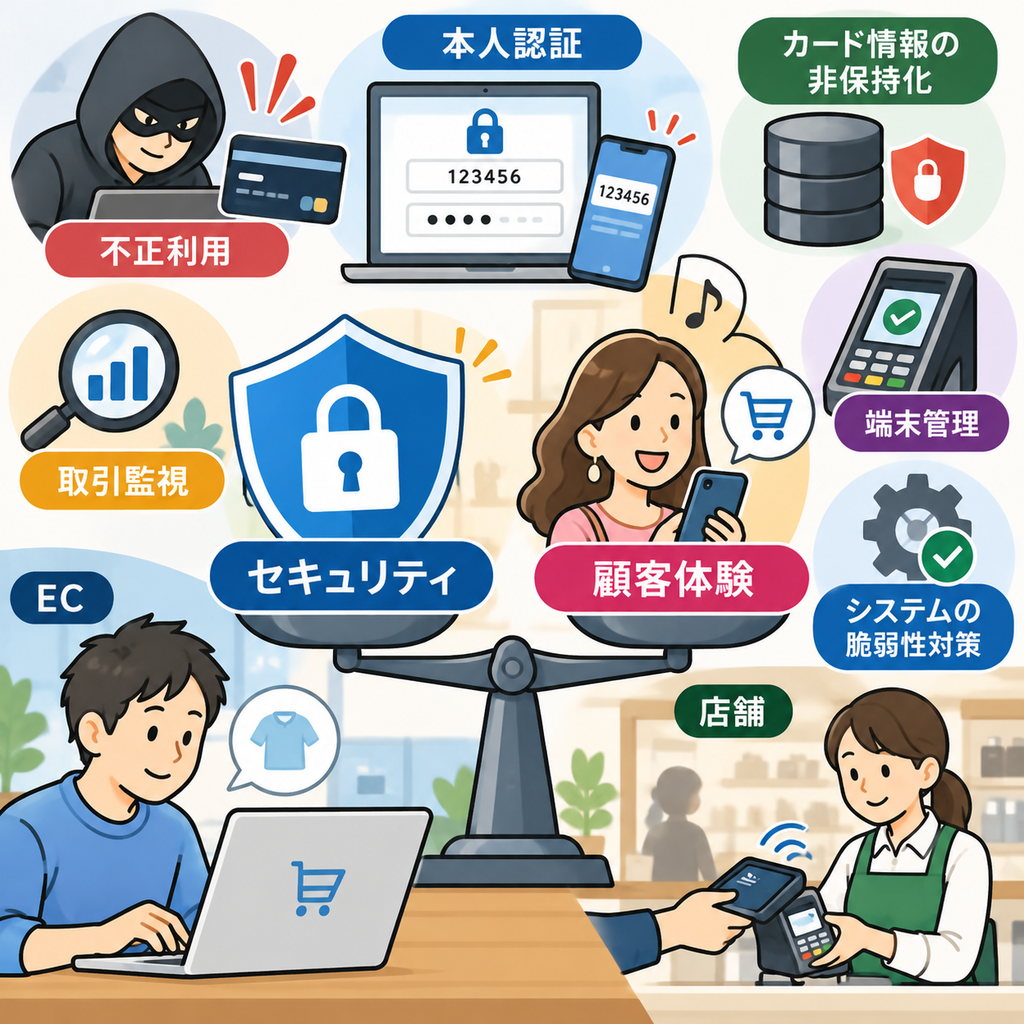
不正利用を防ぐためには、本人認証や取引監視、カード情報の非保持化、端末管理、システムの脆弱性対策など、さまざまな取り組みが必要です。
たとえばECでは、EMV 3-Dセキュアのような本人認証の仕組みが重要になります。これは、カード番号や有効期限だけでなく、追加認証によって本人利用であることを確認する仕組みです。不正利用を減らす効果が期待できる一方で、認証画面が増えることで、購入途中の離脱が起きる可能性もあります。
店舗決済でも同じです。セキュリティを高めることは重要ですが、会計に時間がかかりすぎたり、スタッフが操作に迷ったりすると、顧客体験は悪化します。特に飲食店、コンビニ、交通、イベント会場など、スピードが重視される場面では、安全性と利便性の両立が求められます。
つまり、決済セキュリティは単に厳しくすればよいものではありません。顧客にとって分かりやすく、現場にとって運用しやすく、事業者にとってリスクを抑えられる形に設計することが重要です。
「安全だが使いにくい」仕組みでは売上機会を失う可能性があります。一方で、「便利だが危ない」仕組みでは、不正被害や信用低下につながります。キャッシュレス運用では、このバランス感覚が欠かせません。
3|決済会社任せにせず、自社の確認ポイントを持つ
決済セキュリティというと、決済代行会社、カード会社、システム会社が対応するものだと思われがちです。もちろん、専門事業者の役割は非常に重要です。しかし、加盟店や事業者側にも確認すべきことがあります。
まず、カード情報を自社で保持していないか、保持する場合は適切な管理体制があるかを確認する必要があります。ECサイトであれば、どの決済画面を使っているのか、本人認証に対応しているのか、不審な注文を検知する仕組みがあるのかも重要です。
店舗であれば、決済端末の管理、通信環境、スタッフの操作教育、障害時の対応、返金や取消のルールを整理しておく必要があります。端末を誰が管理するのか、故障時にどこへ連絡するのか、不審な取引があった場合にどう対応するのかを決めておくだけでも、現場の混乱を減らすことができます。
また、不正利用が発生した場合には、チャージバックと呼ばれる売上取消や返金対応が発生することがあります。これは売上だけでなく、商品発送、在庫、顧客対応、経理処理にも影響します。
キャッシュレス決済は、導入して終わりではありません。定期的に運用状況を確認し、決済会社やシステム会社と連携しながら、リスクを把握し続けることが重要です。
安全な決済環境は、顧客からの信頼につながります。そして信頼は、リピート利用やブランド価値にもつながります。これからのキャッシュレス設計では、利便性、コスト、運用性に加えて、セキュリティを経営課題として捉える視点が必要です。
次回予告
第5回では、キャッシュレス決済が店舗やECを超えて、地域・行政・観光・BtoBの領域に広がっている動きを取り上げます。地域通貨、プレミアム商品券、行政手続きのオンライン決済、観光地でのインバウンド対応など、決済が地域経済や業務DXの基盤になっていく流れを考えます。
2026年10月16日